生成AI利用で問題が起きたときの初動対応|情報漏えい・誤情報の確認手順
生成AI編集:株式会社AO
生成AIで問題が起きたとき、慌てて履歴を消したり、担当者だけで判断したりすると、影響範囲の確認が難しくなります。機密情報の誤入力、誤情報の公開、不審な出力や外部連携の異常を想定し、最初の一時間で止めること、残すこと、確認することを決めておきます。
- 生成AIに関する事象をどこへ報告するか
- 利用停止と証拠保全を両立する初動
- 情報漏えい・誤情報・不審動作ごとの確認項目
まず事象を三つに分ける
| 事象 | 例 | 最初に止めるもの | 残す記録 |
|---|---|---|---|
| 入力情報の問題 | 個人情報、顧客資料、未公開情報を入力 | 同じ会話・連携の利用 | 入力日時、利用者、サービス、入力範囲、共有設定 |
| 出力利用の問題 | 誤情報、権利未確認の素材を公開 | 公開・配布・意思決定への利用 | 出力、編集履歴、公開先、閲覧・配布範囲 |
| 不審な動作 | 意図しない外部送信、ツール実行、権限利用 | 対象AI・API・外部連携 | ログ、プロンプト、接続先、権限、操作時刻 |
「AIの回答が変だった」で終わらせず、入力、出力、接続・操作のどこで問題が起きたかを切り分けます。経済産業省・IPAのAI事業者ガイドラインは、AI利用者にも適切な利用、関連情報の提供、問題発生時の対応を含むリスク管理を求めています。通常の情報セキュリティや個人情報保護の連絡経路に、AI固有の記録項目を足す設計が現実的です。
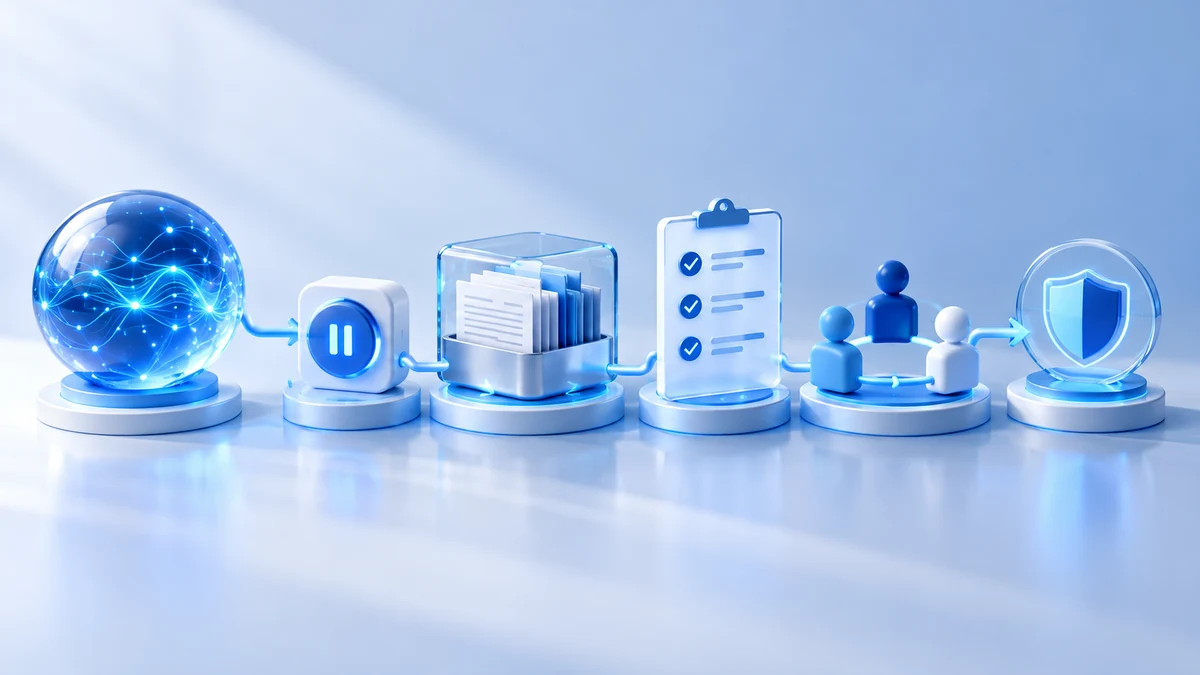
最初の一時間の対応手順
- 拡大を止める:対象の会話、共有、公開、APIキー、プラグインや外部連携を必要な範囲で一時停止する。
- 証拠を残す:削除や設定変更の前に、日時、利用者、サービス名とプラン、入力・出力、添付、共有先、操作ログを保存する。
- 社内窓口へ報告する:直属上司だけで閉じず、情報セキュリティ、個人情報、法務、広報など事象に応じた責任者へ連絡する。
- 対象を特定する:何の情報が、どのサービスへ、いつ、誰に見える状態になった可能性があるかを整理する。
- 提供者へ確認する:保存期間、学習利用の設定、削除可否、管理ログ、サポート窓口を契約と公式情報で確認する。
- 判断を記録する:停止範囲、連絡先、暫定措置、次の確認時刻、担当者を一枚の記録にまとめる。
影響範囲の確認表
- 情報:個人情報、顧客秘密、認証情報、契約上の秘密、著作物、未公開情報を含むか
- 範囲:入力全文か一部か、添付ファイルか、RAGや外部ストレージにも渡ったか
- 閲覧:本人だけ、組織内共有、リンク共有、外部公開のどれか
- 利用:回答の参照だけか、顧客連絡、Web公開、契約判断、システム操作まで進んだか
- 時間:発生、発見、停止、報告、暫定対応の各時刻
- 契約:入力データの学習利用、保持、管理者ログ、削除、通知に関する条件
漏えいが確定していなくても、可能性と未確認事項を分けて記録します。個人データや委託先の情報が関係する場合は、自社判断だけで「影響なし」と決めず、契約、法令、監督機関や取引先への報告要否を担当者が確認します。
連絡と再開判断
社外連絡は、推測を事実として公表しないことが重要です。「確認済みの事実」「調査中の事項」「実施した拡大防止策」「次回更新予定」を分けます。再開は、原因を特定しただけでなく、入力制限、権限、共有設定、外部連携、レビュー手順、担当者教育のどこを変えたか確認して判断します。
METIのGENIAC関連記事でも、生成AI起因の情報漏えい時に、誰が何をどの順で対応するか、客観的な判断基準を事前に定める課題が示されています。小規模な組織でも、窓口、停止権限、連絡網、記録様式だけは導入前に決めておくと初動がぶれにくくなります。
事前準備チェックリスト
- 利用を認めるAIサービスと契約プランを一覧化した
- 入力禁止情報と例外承認の手順を決めた
- AIに関する問題の報告窓口を一本化した
- 緊急停止できる管理者と代替担当者を決めた
- 会話、監査、API、外部連携のログ取得可否を確認した
- 事象記録のテンプレートを用意した
- 個人情報、顧客、法務、広報の連絡条件を決めた
- 外部公開前の人による確認を設定した
- 再開条件と再発防止の承認者を決めた
- 机上演習で連絡先と手順を試した
よくある質問
誤って機密情報を入力したら、会話を削除すれば終わりですか?
削除だけで影響なしとは判断できません。サービスの保存・学習利用・共有設定・削除仕様は契約やプランで異なります。先に記録を保全し、管理者と提供者の公式情報で範囲を確認します。
AIの誤回答を社内資料に使った場合も報告対象ですか?
用途と影響で判断します。未配布の下書きと、顧客説明や契約判断に使った場合では対応が異なります。誤りが意思決定や社外説明へ影響した可能性があれば、訂正先と範囲を確認します。
AI専用のインシデント体制が必要ですか?
専任部署が必須とは限りません。既存の情報セキュリティ、個人情報、法務、広報の手順に、AIサービス名、入力・出力、モデルや機能、共有設定、外部連携などの記録項目を追加する方法があります。
参考にした公式情報
- 経済産業省:AI事業者ガイドライン(第1.2版)
- IPA:セキュリティ担当者のための生成AIセキュリティ
- IPA:中小企業のためのセキュリティインシデント対応手引き
- 経済産業省:GENIACで見えた生成AI導入の共通課題
公式情報の確認日:2026年10月27日。サービス固有の保存・削除・学習利用の仕様は契約やプランで異なるため、利用中の提供者の最新情報も確認してください。